ステージごとに攻撃者を阻止する
Trellix Network Detection and Response (NDR) は、AI を活用した検出と、自動化された修復対応を組み合わせ、回避しようとする脅威をプロアクティブに無効化します。ブラインド スポットを排除し、ラテラル移動をリアルタイムで阻止することで、滞留時間を大幅に短縮し、セキュリティ チームを巧妙な攻撃者から防御できるようにします。
Trellix Network Detection and Response を選ぶ理由

リスクに基づく優先順位付け
「ノイズ」を無視し、最も緊急性の高いビジネス リスクをもたらす脅威にただちに対処できます。

高度な検出と可視性
暗号化されたトラフィックで、復号を必要とせずに異常や悪意のあるパターンを特定します。

効率化された調査と対応
MTTD と MTTR を大幅に短縮しながら、SOC ワークフローを最適化する設計。
製品の機能
成功を加速するための補完的なサービス


お客様に信頼される Trellix
Trellix Network Security
「Trellix Network Security の全体的なエクスペリエンスは実に素晴らしいものでした。」
銀行、IT セキュリティおよびリスク管理マネージャー
Trellix Network Security
「機械学習、アノマリ検出、行動分析を使用する、高度な脅威検出などの機能を備えており、組織がネットワーク上の不審なアクティビティを特定できるようにします。」
IT サービス、IT セキュリティ & リスク管理
Trellix Network Security
「Trellix NDR は段階的に導入できます。NX によって提供される検出機能から始めて、分析やフォレンジックまでです。」
電気通信、製品ソリューションエンジニアリーダー
Trellix Network Security
「これは、リスク要素を自動的に検出して分析し、効果的に軽減しながら、ネットワークとワークステーションを最新の脅威から保護する包括的なセキュリティツールです。」
製造、IT & セキュリティマネージャー
Trellix Network Security
Trellix Network Security は、堅牢かつ包括的な脅威検出および防止機能を提供し、ネットワークの安全を保ってくれます。」
IT サービス、IT サービスマネージャー
業界の評価
Trellix は主要なアナリスト企業から業界のリーダーと 認められています
よくある質問
Trellix NDR は、RPC (遠隔手続き呼び出し) やサービス構成トラフィックなどのネットワーク レベルのテレメトリを分析することで、エンドポイント制御やファイル ベースの防御を回避するラテラル移動やファイルレスのラテラル移動の試行を検出します。Trellix NDR により、セキュリティ チームは、資産の動作に関するインサイトと、通常とは異なるアクティビティのほぼリアルタイムの相関により、ファイルレスのラテラル移動を検出できます。
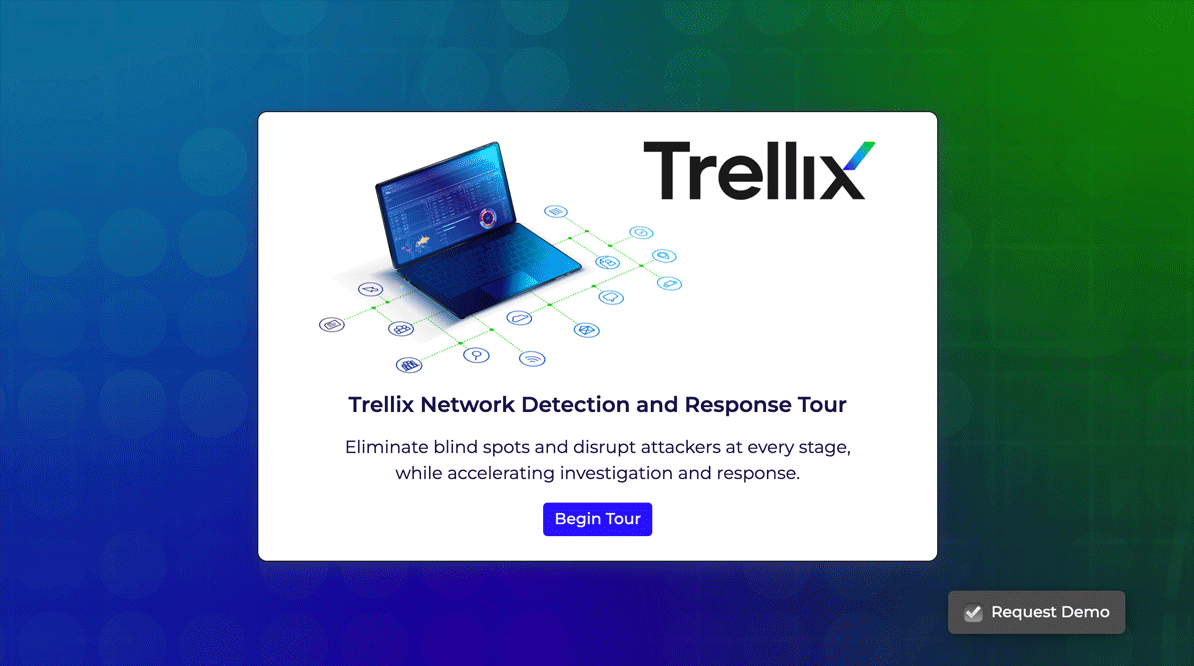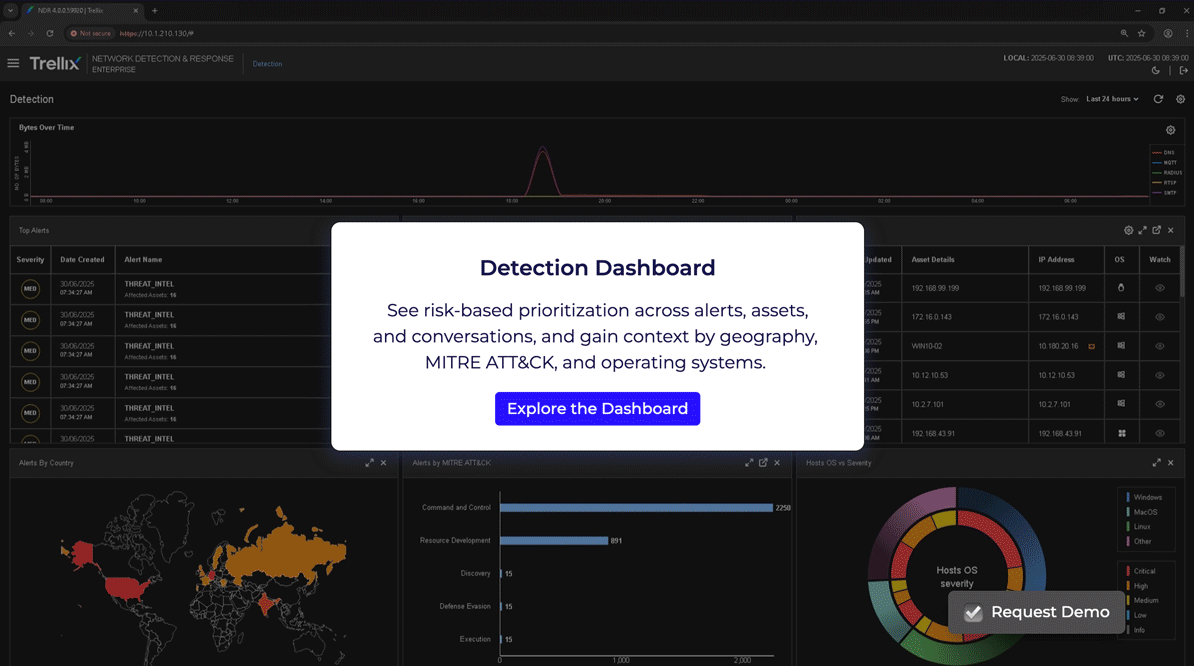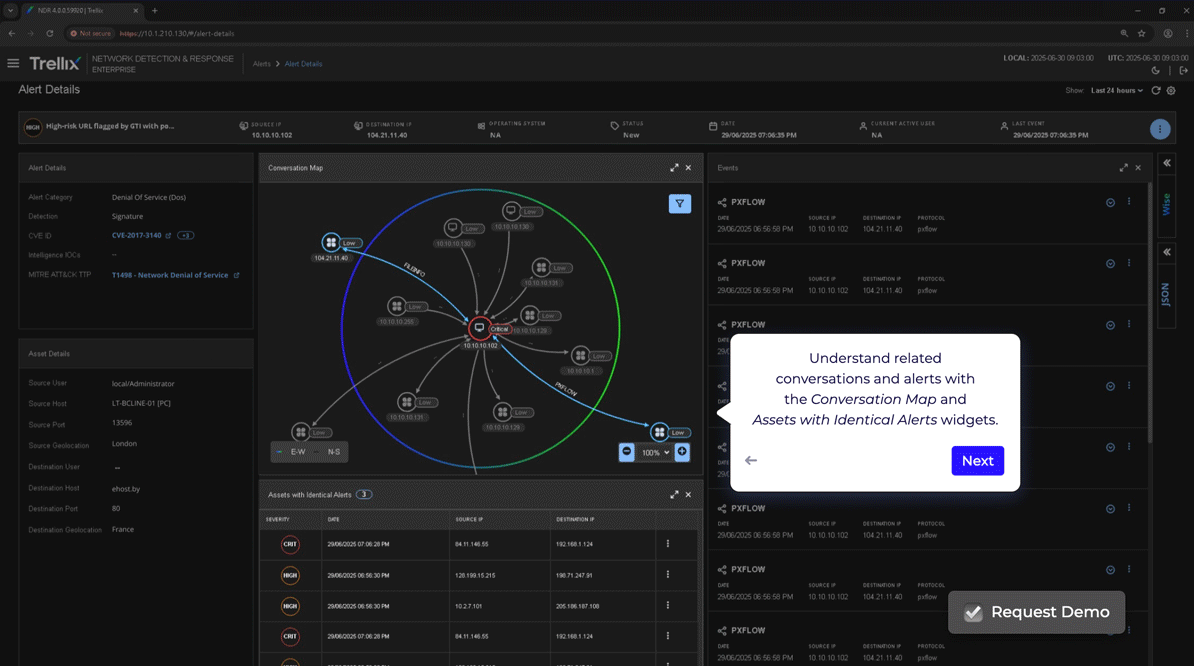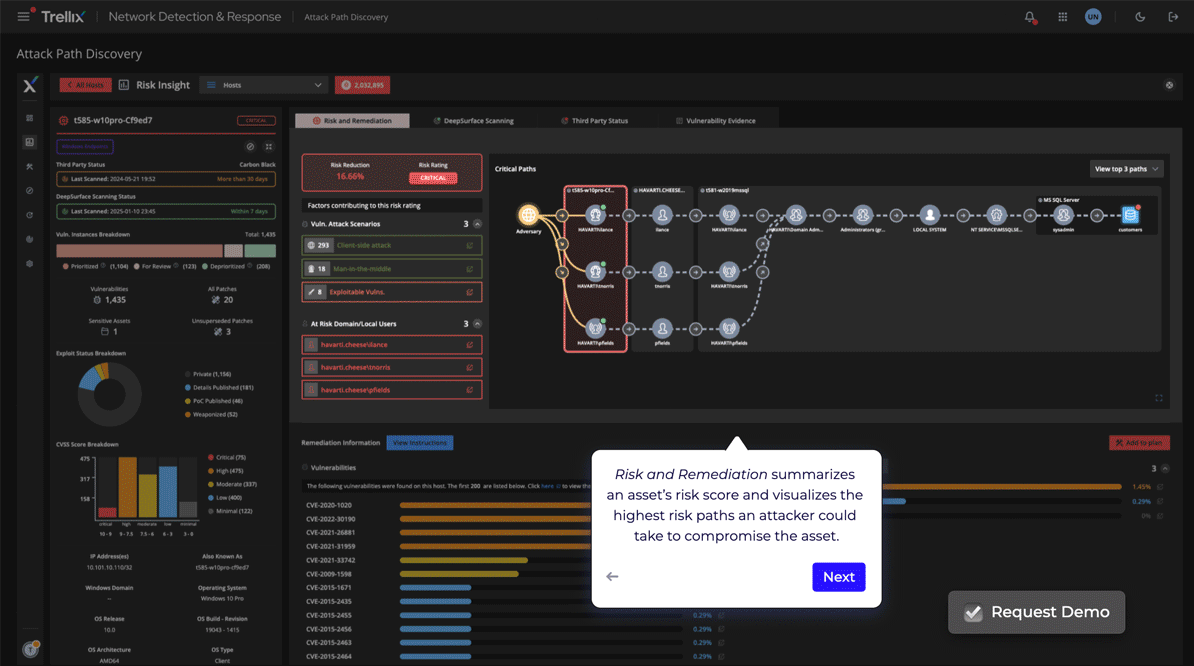
攻撃パス検出により潜在的な攻撃ベクトルを可視化できるため、セキュリティ チームは重大な脆弱性をプロアクティブに特定し、修復することができます。その方法として、侵害が発生する前に、攻撃者がどのように特権を昇格させてインフラストラクチャをラテラル移動しているかを正確に示しながら、ネットワーク トポロジと関連した脆弱性データを分析することができます。
Trellix NDR は、Trellix Hyperautomation を活用しています。これは、検出から対応までの時間を大幅に短縮できるコード不要のオートメーション サービスです。SecOps チームは、ドラッグ アンド ドロップのワークフロー ビルダーを利用して、コードを作成することなく、包括的な対応プレイブックを作成して実行できます。このハイパーオートメーション サービスでは、事前構築やカスタム統合により、Trellix 製品と Trellix 以外の製品の統合が可能になり、IP アドレスのブロックやホストの隔離などの自動アクションを有効にできます。
Trellix NDR は、OT と産業用制御システム (ICS) の可視化の業界をリードするプロバイダー、Nozomi Networks とのシームレスな統合により、IT 環境と運用技術 (OT) 環境におけるギャップを解消します。この強力な統合により、セキュリティ チームは次の方法で保護対策を強化できます。
- 企業全体に及ぶ広範なラテラル移動キャンペーンの一部として OT プロトコルが不正使用されるのを検出する。
- 侵害されて、悪意のある外部ホストと通信している IoT または OT デバイスを特定する。
- ハイパーオートメーションを使用してファイアウォール アクションを自動化し、重要な IT/OT 境界を越える脅威に迅速に対応する。
セキュリティ意識向上
What Is Network Security?
ネットワーク セキュリティとは、コンピューター ネットワークとデータの機密性、可用性、整合性を保護する技術、ポリシー、プラクティスの組み合わせです。
詳細を見るWhat Is NDR?
Network Detection and Response (NDR) は、基本的な侵入検出機能の枠を超えて、不審なアクティビティがないかどうかネットワーク トラフィックを継続的にモニタリングします。
詳細を見るIDS vs. IPS: Key Differences Explained
IDS と IPS は、サイバー攻撃の特定に使用される重要なネットワーク セキュリティ ツールです。どちらも企業ネットワークを保護することを目的としていますが、中核となる機能と方法が異なります。
詳細を見る関連リソース
Gartner® レポート「ハイブリッド ネットワークで NDR を用いた脅威検出の向上」では、サイバーセキュリティ リーダーが提供する重要なインサイトを確認できます。
Trellix NDR のユースケース、ネットワーク セキュリティの課題、実現した成果など、Trellix NDR に関するお客様の体験をご覧ください。
新しい Trellix NDR 4.1 は、コード不要のハイパーオートメーション、IT/OT の統合、オンプレミス/エアギャップで機能する AI ベースの検出により、迅速で統合されたセキュリティを提供します。
Trellix Network Security (NX) から Trellix NDR にはシームレスに移行できます。リスクベースのインテリジェンスの強化、分析ワークフローの効率化、セキュリティ オペレーションの統合を実現します。