Trellix Network Detection and Response
Visibilité optimale sur le réseau et neutralisation des menaces avancées
Déstabilisation des attaquants à chaque étape
Trellix Network Detection and Response (NDR) neutralise proactivement les menaces furtives en associant une détection pilotée par l'IA à des réponses ciblées et automatisées. En éliminant les zones d'ombre et en bloquant les mouvements latéraux en temps réel, vous limitez considérablement la durée d'implantation des menaces et permettez à votre équipe de sécurité de protéger l'entreprise contre des acteurs malveillants sophistiqués.
Pourquoi Trellix Network Detection and Response ?

Priorisation basée sur les risques
Ignorez les nombreuses alertes inutiles et concentrez-vous immédiatement sur les menaces qui posent réellement un risque pour l'entreprise.

Visibilité optimale et détection avancée
Identifiez les anomalies et les comportements malveillants dans le trafic chiffré sans avoir à déchiffrer ce dernier.

Investigation et réponse simplifiées
Solution conçue pour optimiser les workflows SOC et réduire considérablement les délais de détection et réponse.
Fonctionnalités du produit
Services complémentaires pour accélérer votre réussite

Installation et configuration


Nos clients font confiance à Trellix
Trellix Network Security
« Je dois l'avouer, Trellix Network Security est un produit exceptionnel. »
Directeur, Sécurité informatique et gestion des risques — Services bancaires
Trellix Network Security
« Il possède des fonctionnalités telles que la détection avancée des menaces, qui utilise l'apprentissage automatique, la détection des anomalies et l'analyse comportementale pour aider les entreprises à identifier les activités suspectes sur le réseau ».
Sécurité informatique et gestion des risques — Services informatiques
Trellix Network Security
« Trellix NDR peut être déployé en plusieurs phases. Vous pouvez commencer par la fonctionnalité de détection fournie par NX et continuer avec l'analyse et les investigations numériques. »
Ingénieur en chef des solutions produits — Télécommunications
Trellix Network Security
« Il s'agit d'un outil de sécurité complet capable de détecter, d'analyser et d'atténuer automatiquement les risques, pour ainsi protéger notre réseau et nos postes de travail contre les menaces les plus récentes. »
Directeur des services informatiques et de la sécurité — Fabrication
Trellix Network Security
« J'apprécie Trellix Network Security pour ses fonctionnalités robustes et complètes de détection et de prévention des menaces, qui garantissent la sécurité de mes réseaux. »
Directeur des services informatiques — Services informatiques
Reconnaissance du secteur
Trellix considéré comme un leader du secteur par les plus grands bureaux d'étude
Questions fréquentes (FAQ)
Trellix NDR détecte les mouvements latéraux ainsi que les tentatives de mouvement latéral sans fichier qui contournent les contrôles des terminaux et les défenses basées sur les fichiers en analysant la télémétrie réseau, notamment les appels RPC distants et le trafic de configuration des services. Trellix NDR permet aux équipes de sécurité de détecter les mouvements latéraux sans fichier grâce à des informations contextuelles sur les comportements des actifs et une corrélation en temps quasi réel des activités inhabituelles.
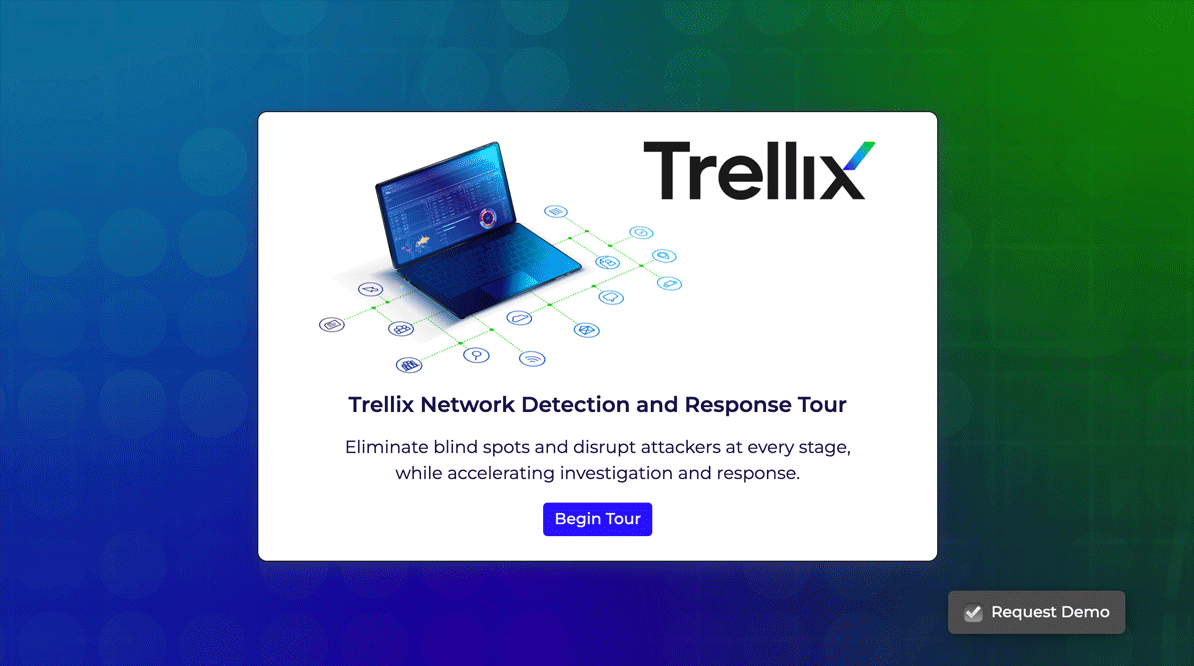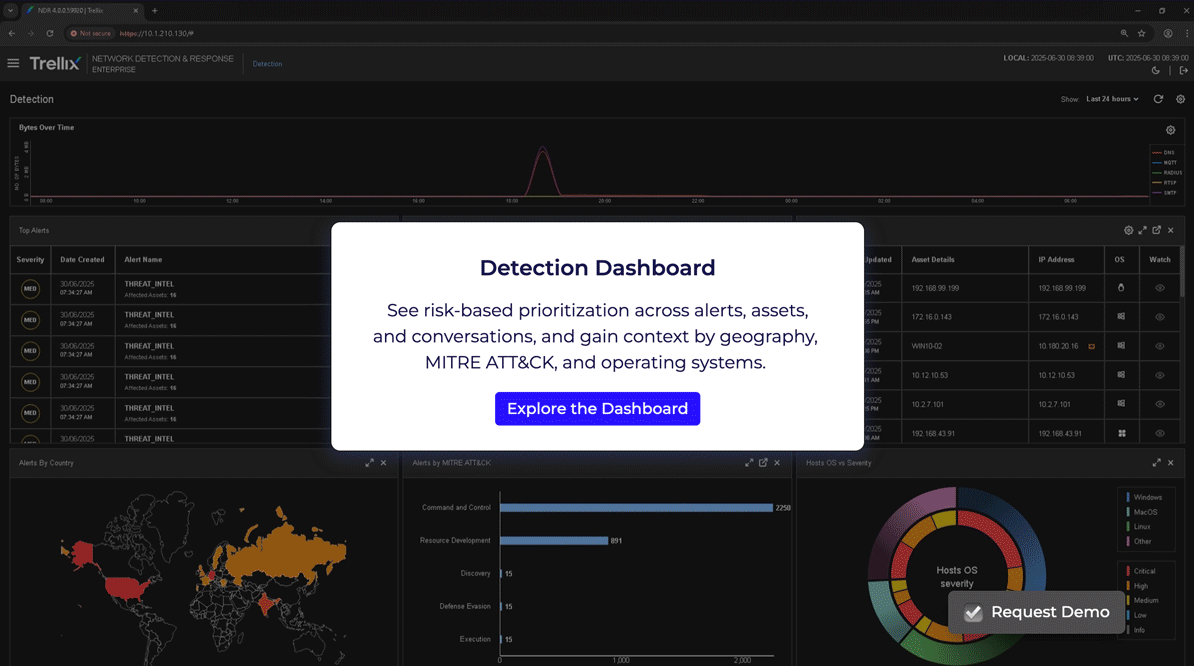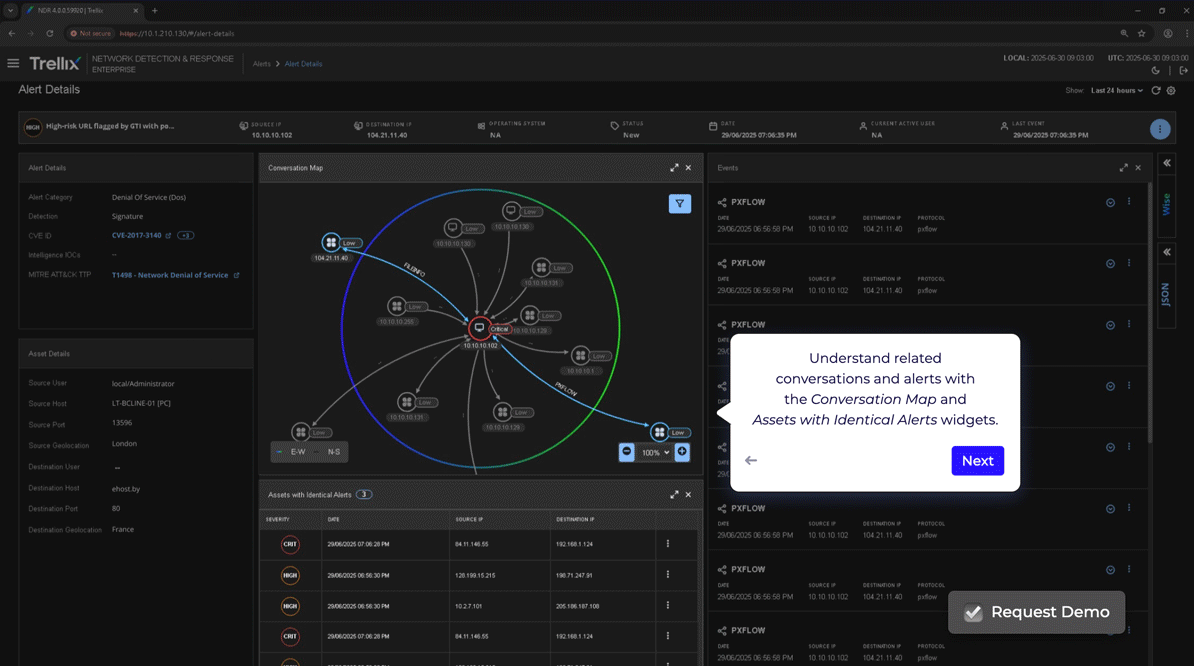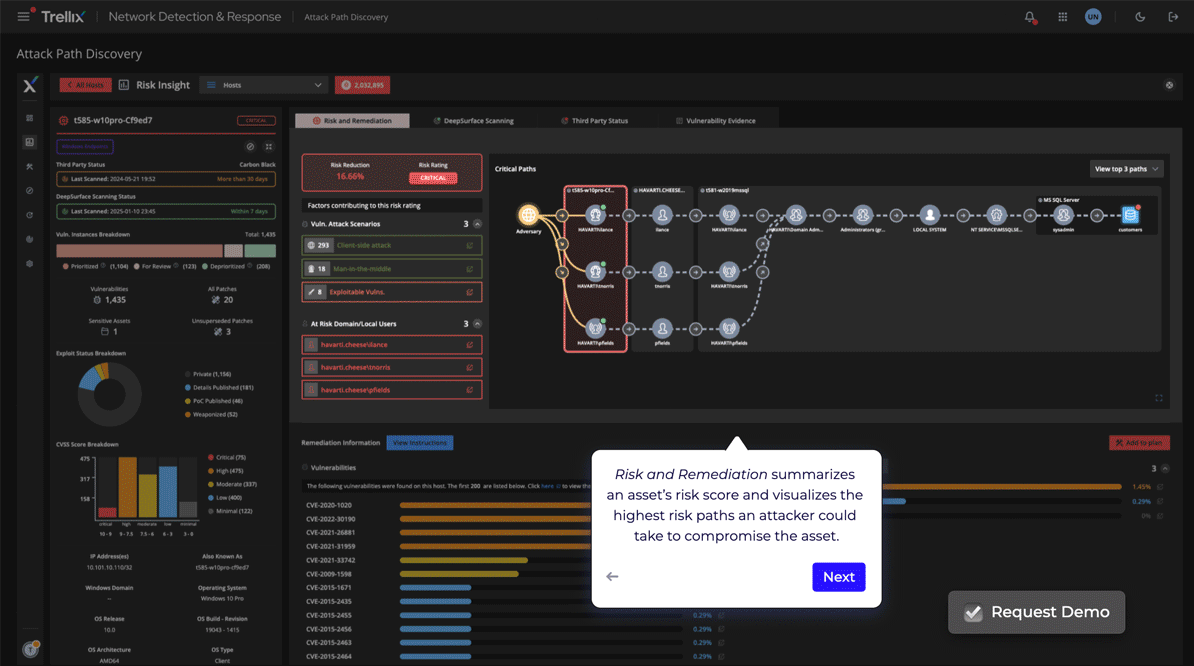
La fonction Attack Path Discovery aide les équipes de sécurité à identifier et à corriger proactivement les vulnérabilités critiques en visualisant les vecteurs d'attaque potentiels. À cette fin, il analyse à la fois les données sur les vulnérabilités et la topologie réseau pour indiquer précisément comment un attaquant peut élever ses privilèges et se déplacer latéralement dans l'infrastructure − et ce avant toute exploitation.
Trellix NDR utilise Trellix Hyperautomation, un service d'automatisation no-code qui réduit considérablement le délai entre la détection et la réponse. Les équipes SecOps peuvent créer et exécuter des playbooks de réponse complets sans écrire de code, à l'aide d'un générateur de workflows par glisser-déposer. Ce service d'hyperautomatisation permet d'intégrer des produits Trellix et non-Trellix au moyen de préintégrations ou d'intégrations personnalisées, ce qui permet d'automatiser certaines actions telles que le blocage d'une adresse IP ou la mise en quarantaine d'un hôte.
Trellix NDR fait le lien entre les environnements IT et OT grâce à une intégration transparente avec Nozoma Networks, un leader en solutions de cybersécurité des technologies opérationnelles et des systèmes de contrôle industriels (ICS). Cette intégration puissante permet aux équipes de sécurité de renforcer leur protection de la manière suivante :
- Détection de l'exploitation des protocoles OT dans le cadre de campagnes de mouvement latéral à plus grande échelle dans l'entreprise.
- Identification des équipements IoT ou OT compromis communiquant avec des hôtes externes malveillants.
- Automatisation des actions du pare-feu à l'aide de l'hyperautomatisation pour répondre immédiatement aux menaces accédant au périmètre IT/OT critique.
Sensibilisation à la sécurité
What Is Network Security?
La sécurité réseau est une combinaison de technologies, de stratégies et de pratiques destinées à protéger la confidentialité, la disponibilité et l'intégrité des réseaux informatiques et des données.
En savoir plusWhat Is NDR?
Le NDR va au-delà de la détection des intrusions de base, pour surveiller en permanence votre trafic réseau à la recherche d'activités suspectes.
En savoir plusIDS vs. IPS: Key Differences Explained
Les solutions IDS et IPS sont des outils de sécurité réseau essentiels permettant d'identifier les cyberattaques. Bien que les deux visent à protéger les réseaux d'entreprise, leurs fonctions et méthodes principales diffèrent.
En savoir plusRessources associées
Ce rapport de Gartner® destiné aux responsables de la cybersécurité s'intéresse à l'emploi du NDR dans les réseaux hybrides afin d'améliorer la détection des menaces.
Plusieurs clients partagent leur expérience de la solution Trellix NDR, y compris des cas d'utilisation, les défis liés à la sécurité réseau et les résultats obtenus.
Trellix NDR 4.1 allie rapidité et sécurité unifiée grâce à une hyperautomatisation no-code, à la convergence IT/OT ainsi qu'à des détections basées sur l'IA qui fonctionnent dans les environnements locaux et physiquement isolés.
Migrez en toute simplicité de Trellix Network Security (NX) vers Trellix NDR pour améliorer les renseignements sur les risques, rationaliser les workflows d'analyse et unifier les opérations de sécurité.