Trellix Network Detection and Response
Elimine los ángulos muertos de la red y evite las amenazas avanzadas
Desestabilización de los atacantes en cada etapa
Trellix Network Detection and Response (NDR) neutraliza de forma proactiva las amenazas evasivas mediante la combinación de detección basada en IA con respuestas quirúrgicas automatizadas. Al eliminar los ángulos muertos y detener el movimiento lateral en tiempo real, reduce drásticamente el tiempo de permanencia y permite a su equipo de seguridad defenderse de los adversarios más sofisticados.
¿Por qué Trellix Network Detection and Response?

Priorización basada en riesgos
Ignore el "ruido" y céntrese inmediatamente en las amenazas que suponen un riesgo empresarial más real.

Detección y visibilidad avanzadas
Identifique las anomalías y los patrones maliciosos en el tráfico cifrado sin necesidad de descifrado.

Investigación y respuesta optimizadas
Creado para optimizar el flujo de trabajo del SOC, lo que reduce significativamente el tiempo medio de detección (MTTD) y de respuesta (MTTR).
Funciones del producto
Servicios complementarios para acelerar su éxito

Instalación y configuración

Información y formación

Supervisión y optimización
Nuestros clientes confían en Trellix
Trellix Network Security
Trellix Network Security "Tengo que admitirlo, Trellix Network Security es un producto excepcional".
Director de seguridad de TI y gestión de riesgos - Banca
Trellix Network Security
"Tiene funciones como la detección de amenazas mejorada, que utiliza el aprendizaje automático, la detección de anomalías y el análisis de comportamientos para ayudar a las organizaciones a identificar actividades sospechosas en la red".
Seguridad de TI Y gestión de riesgos: servicios de TI
Trellix Network Security
"Trellix NDR se puede desplegar por fases. Se puede empezar con las funciones de detección que ofrece NX y continuar con análisis e investigaciones forenses".
Ingeniero jefe de Soluciones y productos - Telecomunicaciones
Trellix Network Security
"Se trata de una herramienta de seguridad integral que puede detectar, analizar y mitigar de forma automática el elemento de riesgo, protegiendo nuestra red y nuestras estaciones de trabajo de las amenazas más recientes".
Responsable de TI y seguridad - Fabricación
Trellix Network Security
"Agradezco a Trellix Network Security sus sólidas y completas funciones de detección y prevención de amenazas, que garantizan la seguridad de mis redes".
Director de servicios de TI - Servicios de TI
Reconocimientos del sector
Trellix es reconocida como líder del sector por las principales empresas de análisis
Preguntas frecuentes
Trellix NDR detecta los intentos de movimiento lateral y de movimiento lateral sin archivos (fileless) que eluden los controles de endpoints y las defensas basadas en archivos mediante el análisis de la telemetría a nivel de red, como las llamadas RPC remotas y el tráfico de configuración de servicios. Trellix NDR permite a los equipos de seguridad detectar el movimiento lateral sin archivos con información contextual sobre el comportamiento de los activos o recursos y la correlación casi en tiempo real de cualquier actividad inusual.
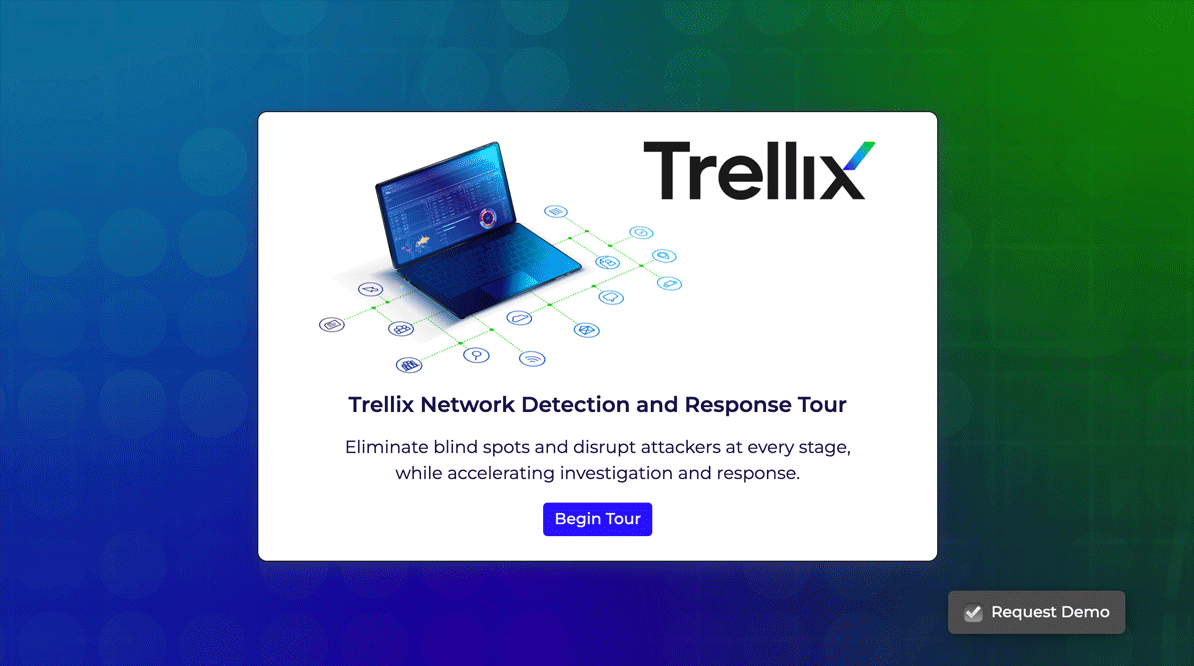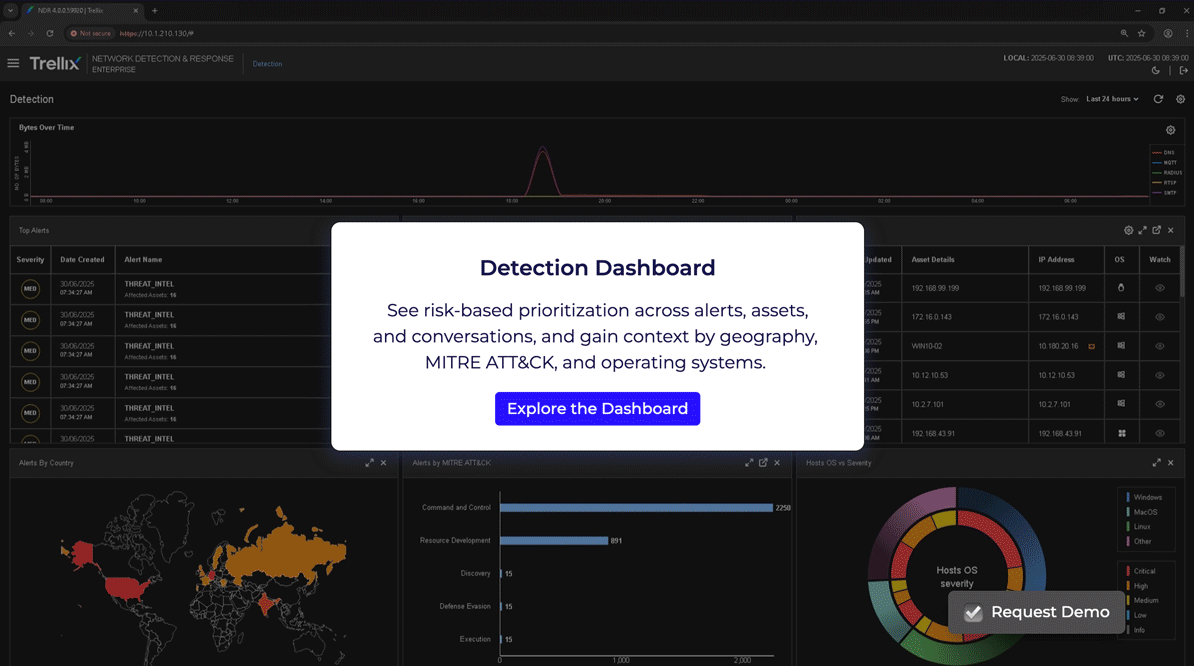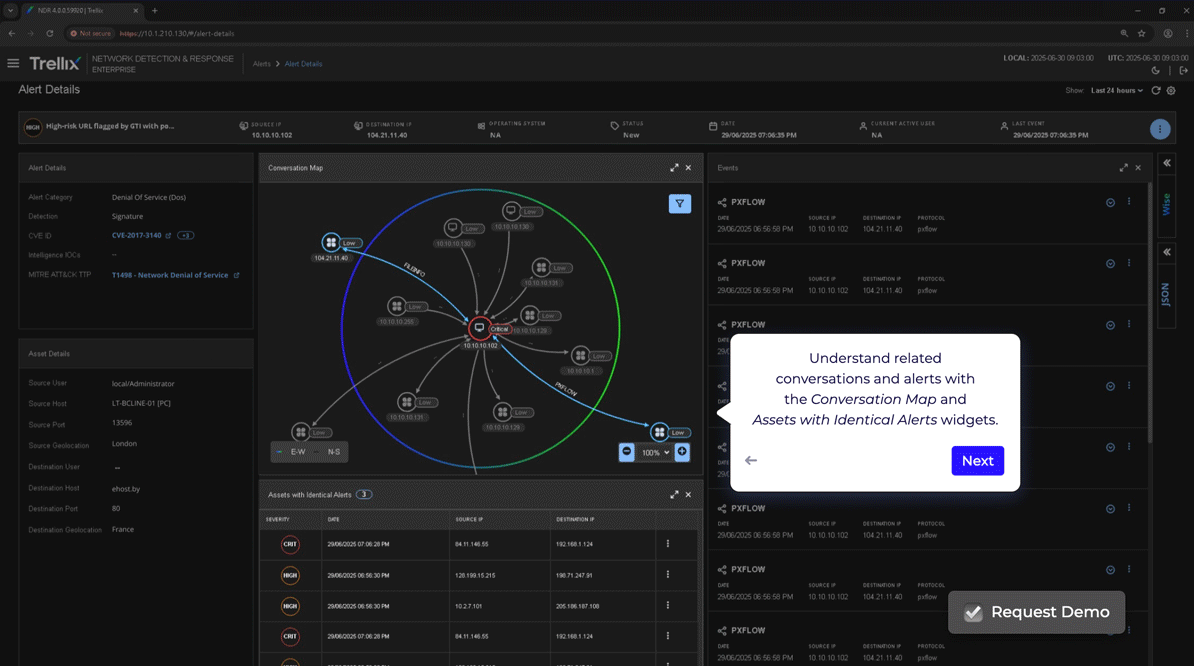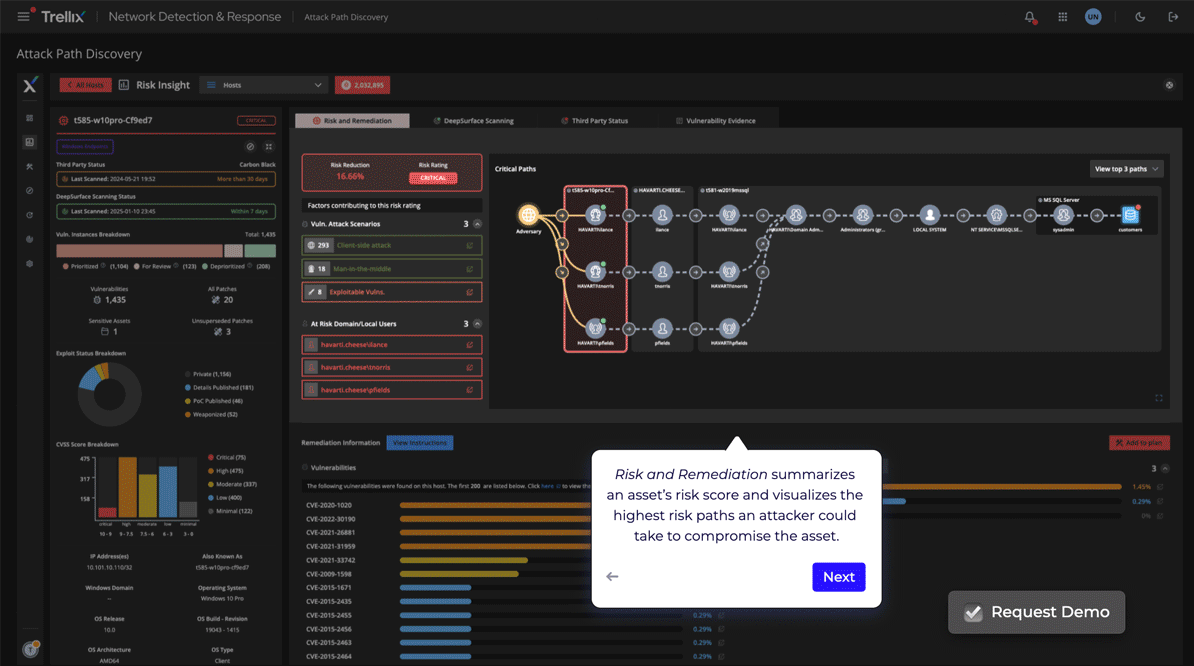
Attack Path Discovery ayuda a los equipos de seguridad a identificar y corregir de forma proactiva las vulnerabilidades críticas mediante la visualización de los posibles vectores de ataque. Para lograrlo, se analizan los datos de las vulnerabilidades junto con la topología de la red. Esto muestra exactamente cómo podría escalar los privilegios un atacante y moverse lateralmente a través de la infraestructura antes de que se produzca el exploit.
Trellix NDR emplea Trellix Hyperautomation, un servicio de automatización sin código que reduce drásticamente el tiempo entre la detección y la respuesta. Los equipos de SecOps pueden crear y ejecutar guías tácticas de respuesta completas sin necesidad de escribir código, utilizando un generador de flujo de trabajo de arrastrar y soltar. En este servicio de hiperautomatización se pueden incorporar productos de Trellix y de terceros a través de integraciones predefinidas o personalizadas, lo que permite acciones automatizadas como bloquear una dirección IP o poner en cuarentena un host.
Trellix NDR cierra la brecha entre los entornos de tecnologías de la información (TI) y de tecnología operativa (TO) mediante una integración perfecta con Nozomi Networks, un proveedor líder de visibilidad de TO y de sistemas de control industrial (ICS). Gracias a esta potente integración, los equipos de seguridad pueden mejorar su protección:
- Detectando el uso indebido de los protocolos de TO como parte de campañas de movimiento lateral más amplias en toda la empresa.
- Identificando dispositivos de IoT o TO comprometidos que se comuniquen con hosts externos maliciosos.
- Automatizando las acciones del firewall mediante la hiperautomatización para responder de inmediato a las amenazas que cruzan la frontera crítica entre TI y TO.
Sensibilización en materia de seguridad
What Is Network Security?
La seguridad de red es una combinación de tecnologías, directivas y prácticas para proteger la confidencialidad, disponibilidad e integridad de las redes informáticas y de los datos.
Más informaciónWhat Is NDR?
NDR va más allá de la detección básica de intrusiones, ya que supervisa continuamente el tráfico de red en busca de actividades sospechosas.
Más informaciónIDS vs. IPS: Key Differences Explained
Las soluciones IDS e IPS son herramientas de seguridad de red esenciales que permiten identificar los ciberataques. Aunque ambas tienen como objetivo proteger las redes empresariales, sus funciones y métodos principales difieren.
Más informaciónRecursos relacionados
Descubra información esencial para los directivos de ciberseguridad en el informe de Gartner® “Use NDR in Hybrid Networks to Improve Threat Detection” (Uso de NDR en redes híbridas para mejorar la detección de amenazas).
Los clientes nos hablan de sus experiencias con Trellix NDR, incluidos sus casos de uso, los desafíos que presenta la seguridad de la red y los resultados que han obtenido.
El nuevo Trellix NDR 4.1 ofrece velocidad y seguridad unificadas con hiperautomatización sin código, convergencia de TI/TO y detecciones basadas en IA que funcionan de forma local/sin interrupción.
Cambie fácilmente de Trellix Network Security (NX) a Trellix NDR para optimizar la inteligencia basada en riesgos, simplificar los flujos de trabajo de los analistas y unificar las operaciones de seguridad.