Trellix Network Security Appliance
Signaturlose Erkennung, die hochentwickelte Zero-Day-Netzwerkangriffe blockiert
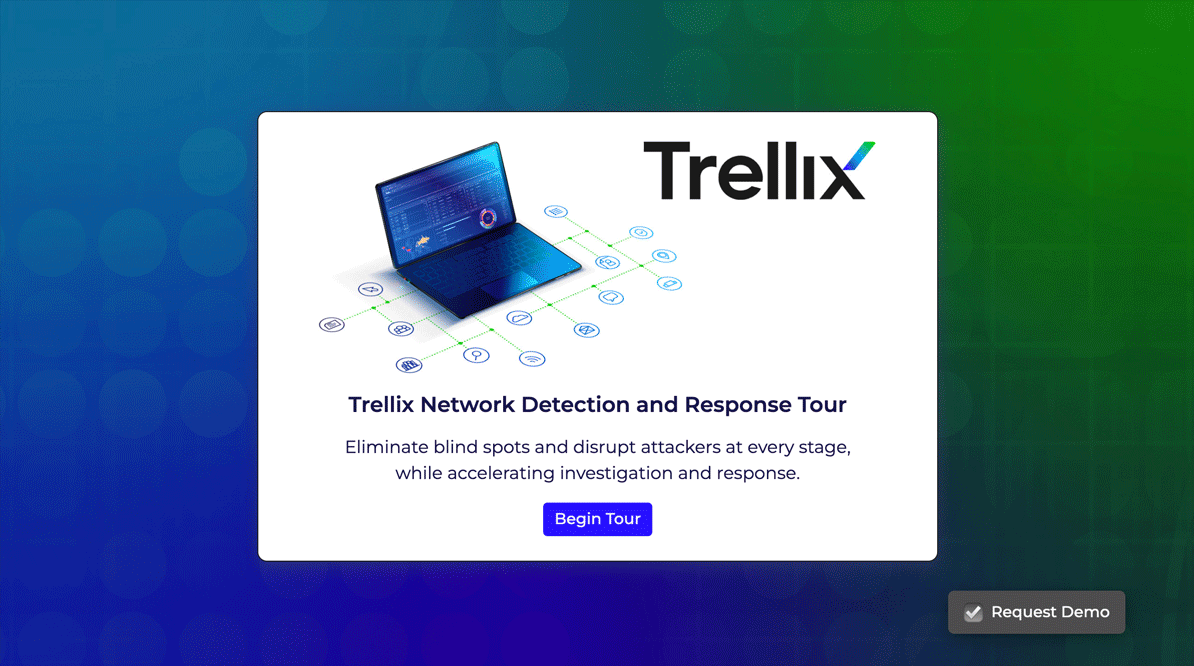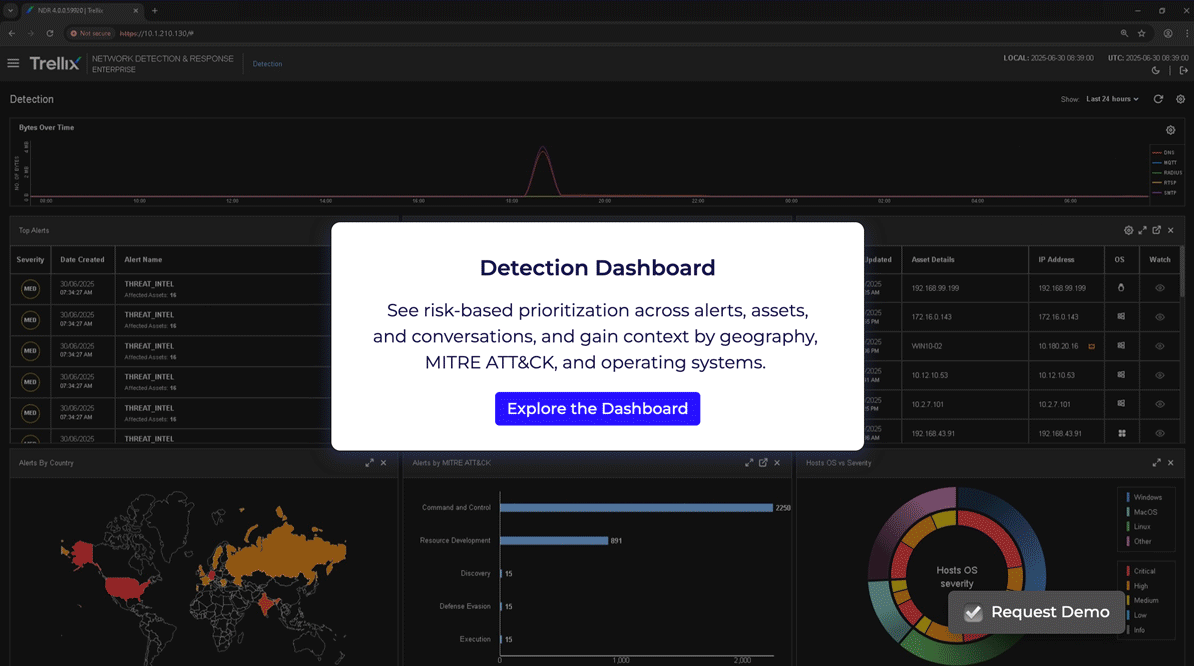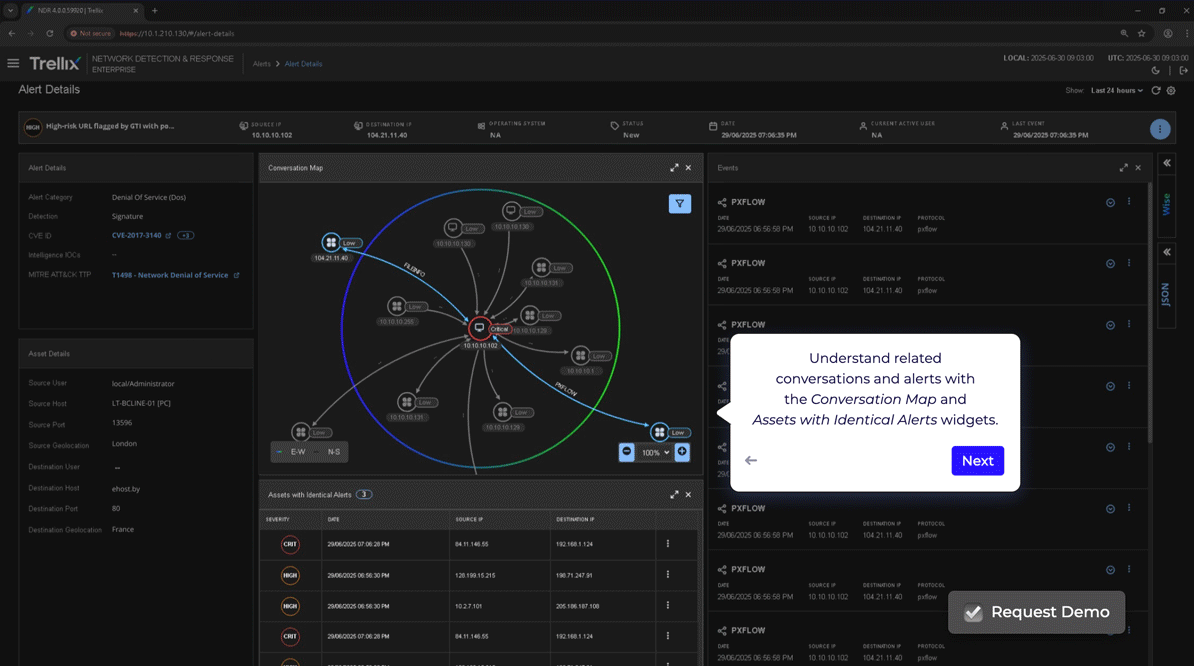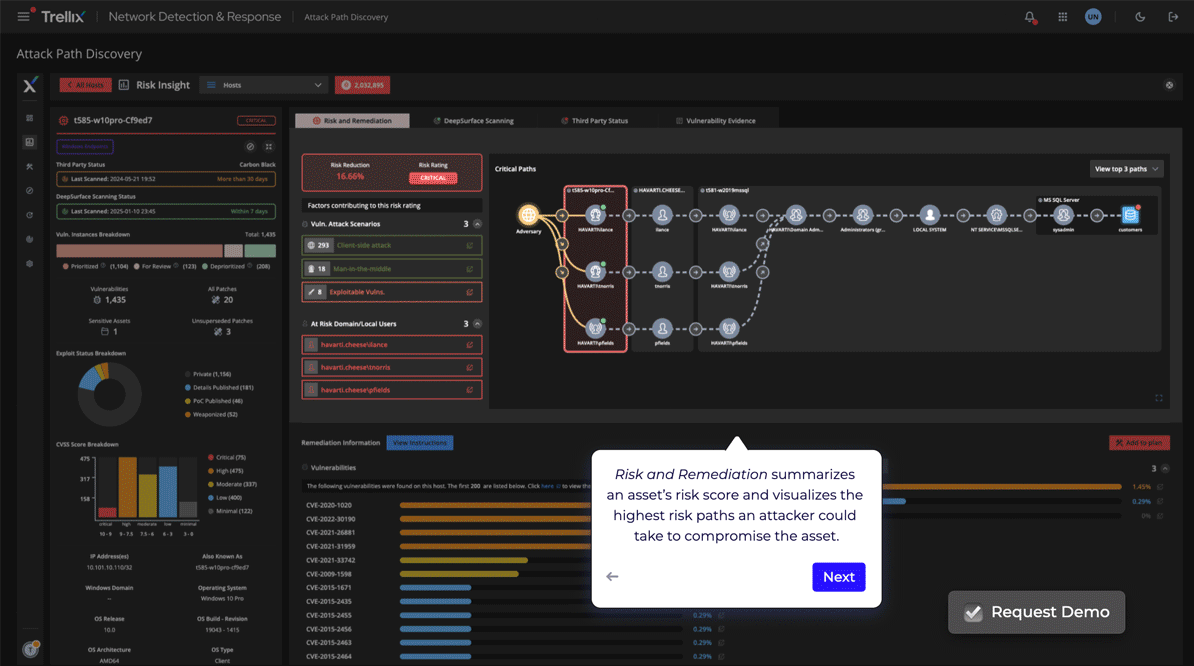
Umfassender Netzwerkschutz
Stoppen Sie die erweiterten Bedrohungen, die von herkömmlichen Firewalls übersehen werden. Die Trellix Network Security Appliance (NX) isoliert und führt verschleierte Zero-Day-Malware in einer sicheren Sandbox aus, bevor Schaden entsteht. Durch die Umwandlung komplexer Netzwerkanomalien in verwertbare Echtzeitwarnungen werden laterale Bewegungen verhindert, wichtige Daten geschützt und Ihre Cyber-Resilienz erhöht.
Vorteile von Trellix Network Security

Signaturlose dynamische Sandbox-Analysen (IVX-Modul)
Das IVX-Modul verwendet anstelle der herkömmlichen Signatur dynamische Verhaltensanalysen.

Mehrstufige Kill Chain und Erkennung lateraler Bewegungen
Mithilfe erweiterter Verhaltensanalysen wird die Kill Chain zugeordnet, einschließlich internem Netzwerkverkehr.

Inline-Analyse von verschlüsseltem Datenverkehr
Decken Sie böswillige Aktivitäten auf, die sich in verschlüsseltem Datenverkehr befinden, und minimieren Sie gleichzeitig Latenz- und Datenschutzprobleme.

Detaillierte Warnungen und einheitliche SOC-Workflows
Filtern Sie irrelevante Netzwerkinformationen heraus, um sich auf tatsächlich böswilliges Verhalten zu konzentrieren und Warnmeldungsmüdigkeit zu reduzieren.
Produktfunktionen
Mehrstufige Erkennung lateralter Bewegungen
Viele Appliances an der Netzwerkgrenze überwachen nur Daten, die in oder aus der Umgebung übertragen werden. Trellix NX nutzt erweiterte interne Analyseregeln, um netzwerkinternen Datenverkehr zu überwachen und Aktivitäten nach einer Kompromittierung zu identifizieren.
Zusätzliche Services für schnelleren Erfolg

Installation und Konfiguration

Integration und Schulungen

Our customers trust Trellix
Trellix Network Security
"Ich finde das Anwendererlebnis von Trellix Network Security insgesamt hervorragend."
Manager, IT-Sicherheit und Risikomanagement – Bankwesen
Trellix Network Security
"Die Lösung verfügt über Funktionen wie erweiterte Bedrohungserkennung, die Unternehmen mithilfe von Machine Learning, Anomalieerkennung und Verhaltensanalysen beim Identifizieren verdächtiger Aktivitäten im Netzwerk unterstützt."
IT-Sicherheit und Risikoverwaltung – IT-Dienstleister
Trellix Network Security
"Der Rollout von Trellix NDR kann in mehreren Phasen erfolgen. Sie können mit der Erkennungsfunktion von NX beginnen und später Analysen und Forensik hinzufügen."
Leitender Techniker für Produktlösungen – Telekommunikation
Trellix Network Security
"Das umfassende Sicherheitstool erkennt und analysiert automatisch Risiken und behebt diese effektiv, um unser Netzwerk und unsere Workstations vor den neuesten Bedrohungen zu schützen."
IT- und Sicherheits-Manager – Fertigungsunternehmen
Trellix Network Security
"Ich schätze Trellix Network Security für die robusten und umfassenden Funktionen für Bedrohungserkennung und Schutz, die die Sicherheit meiner Netzwerke gewährleisten."
Manager für IT-Services – IT-Dienstleister
Industry recognition
Trellix is recognized as an industry leader by key analyst firms
Häufig gestellte Fragen
Trellix Network Security nutzt mehrere fortschrittliche Techniken wie das IVX-Modul (Intelligent Virtual Execution), Machine Learning und KI. Das IVX-Modul analysiert verdächtigen Datenverkehr mit signaturlosen, dynamischen Analysen in einer sicheren virtuellen Umgebung. Mithilfe kontextbezogener Regeln können Machine Learning- und KI-Module böswillige Aktivitäten rückwirkend und in Echtzeit erkennen und blockieren. Dieser mehrschichtige Ansatz ermöglicht die Erkennung von Zero-Day-, Multi-Flow- und anderen verschleierten Angriffen, die herkömmliche Abwehrmaßnahmen oft übersehen.
Ja, Trellix Network Security besitzt ein Modul für erweiterte Korrelation und Analyse, das verdächtige Bewegungen innerhalb Ihres gesamten Netzwerks erkennt. Es nutzt mehr als 180 Regeln zur Erkennung von Bewegungen innerhalb des Netzwerks, sodass Sie einen vollständigen Überblick über die Angriffskette erhalten. Trellix Network Security nutzt außerdem Machine Learning zur Erkennung von Datenexfiltration, JA3-Erkennung bei verschlüsselter Kommunikation sowie Webshell-Erkennung und ordnet diese dem MITRE ATT&CK-Framework zu.
Trellix Network Security kann in mehrere andere Sicherheitslösungen integriert werden, um den Schutz insgesamt zu verbessern und Workflows zu optimieren. Die Lösung kann in das Trellix Central Management System integriert werden, um Netzwerk- und E-Mail-Sicherheitswarnungen zu korrelieren. Die Lösung kann gemeinsam mit Trellix Network Forensics detaillierte Paketerfassungen und -untersuchungen durchführen. Darüber hinaus integriert sie sich in Trellix Endpoint Security, sodass von Trellix Network Security erkannte Kompromittierungen identifiziert, validiert und eingedämmt werden. Das vereinfacht die Isolierung und Behebung der betroffenen Endgeräte.
Trellix Network Security kann die Warnmeldungsmüdigkeit auf verschiedene Weisen vermieden werden. Mithilfe des IVX-Moduls validiert die Lösung Warnungen, die von herkömmlichen Signaturabgleichmethoden erkannt wurden, wodurch False-Positives reduziert werden. Zudem führt die Lösung eine Kategorisierung von Riskware durch und trennt dadurch kritische Bedrohungen von weniger gefährlichen Aktivitäten wie Adware, um Warnungen entsprechend zu priorisieren. Um die allgemeine Effizienz zu verbessern, werden außerdem zu jeder Warnung konkrete Echtzeit-Nachweise bereitgestellt. So können Sicherheitsteams echte Bedrohungen schnell einschätzen und darauf reagieren.
Security awareness
What Is Network Security?
Network security is a combination of technologies, policies, and practices to protect computer networks and data confidentiality, availability, and integrity.
Read MoreWhat Is NDR?
Network detection and response (NDR) goes beyond essential intrusion detection to continuously monitor your network traffic for suspicious activity.
Read MoreIDS vs. IPS: Key Differences Explained
IDS and IPS are vital network security tools used to identify cyberattacks. While both aim to protect enterprise networks, their core functions and methods differ.
Read MoreVerwandte Ressourcen
Erfahren Sie, wie Sie Ihre Netzwerksicherheit stärken können, indem Sie die Trellix NX-Funktionen in vollem Umfang nutzen.
Trellix NX wird zu Trellix NDR weiterentwickelt. Erfahren Sie, wie Sie nahtlos zu den erweiterten Funktionen wechseln können.
Kunden berichten über ihre Erfahrung mit Trellix NDR, einschließlich ihrer Anwendungsfälle, ihrer Herausforderungen bei der Netzwerksicherheit und der erreichten Ergebnisse.