Trellix Network Detection and Response
Beseitigt blinde Stellen im Netzwerk und wehrt Bedrohungen erfolgreich ab
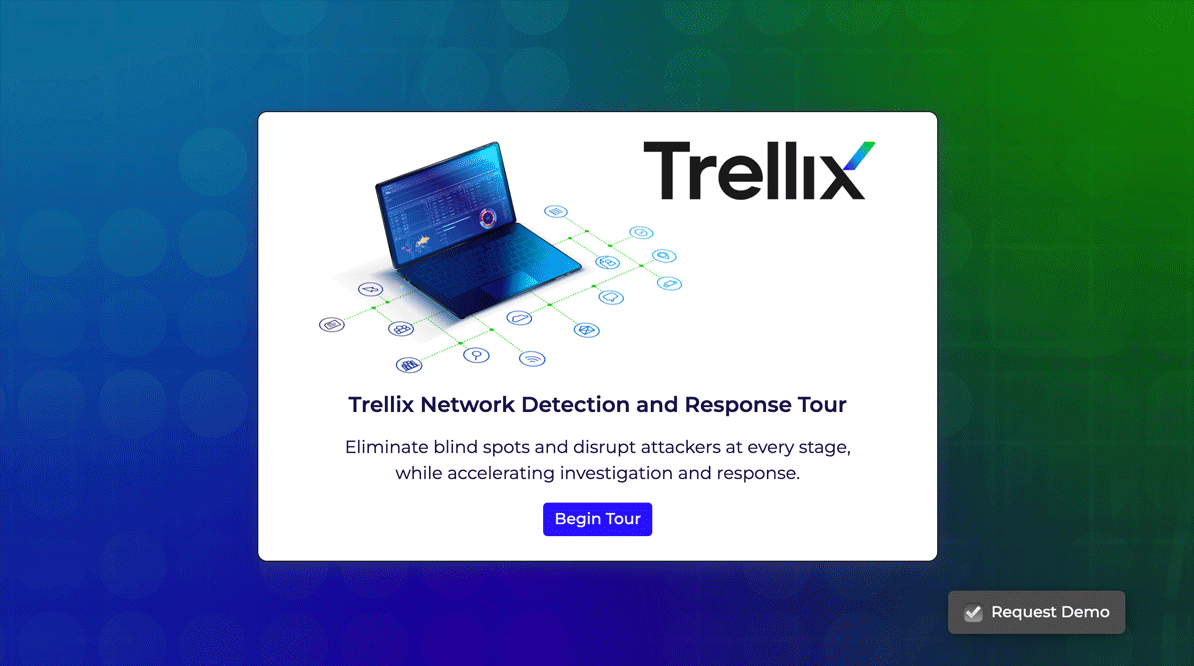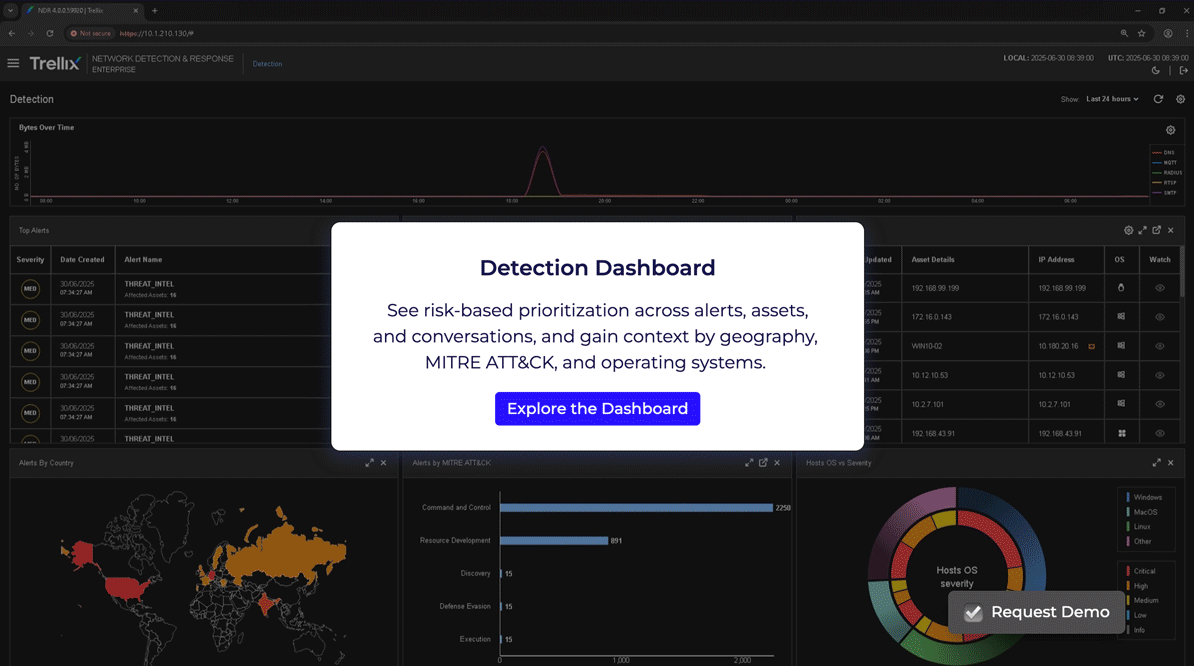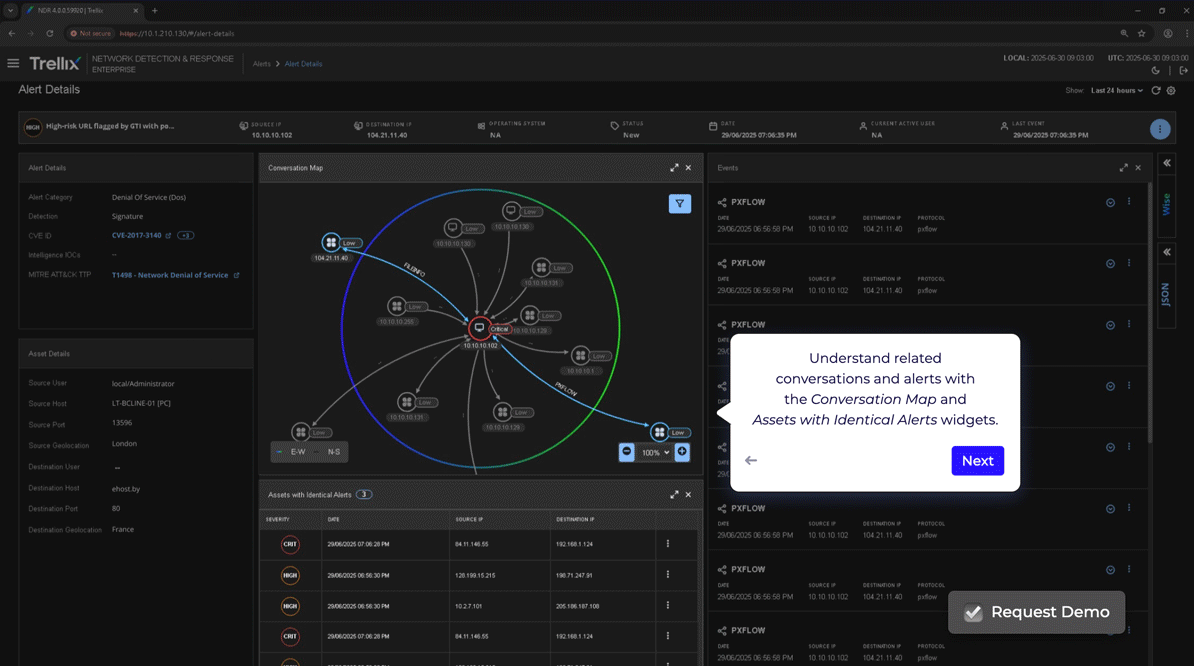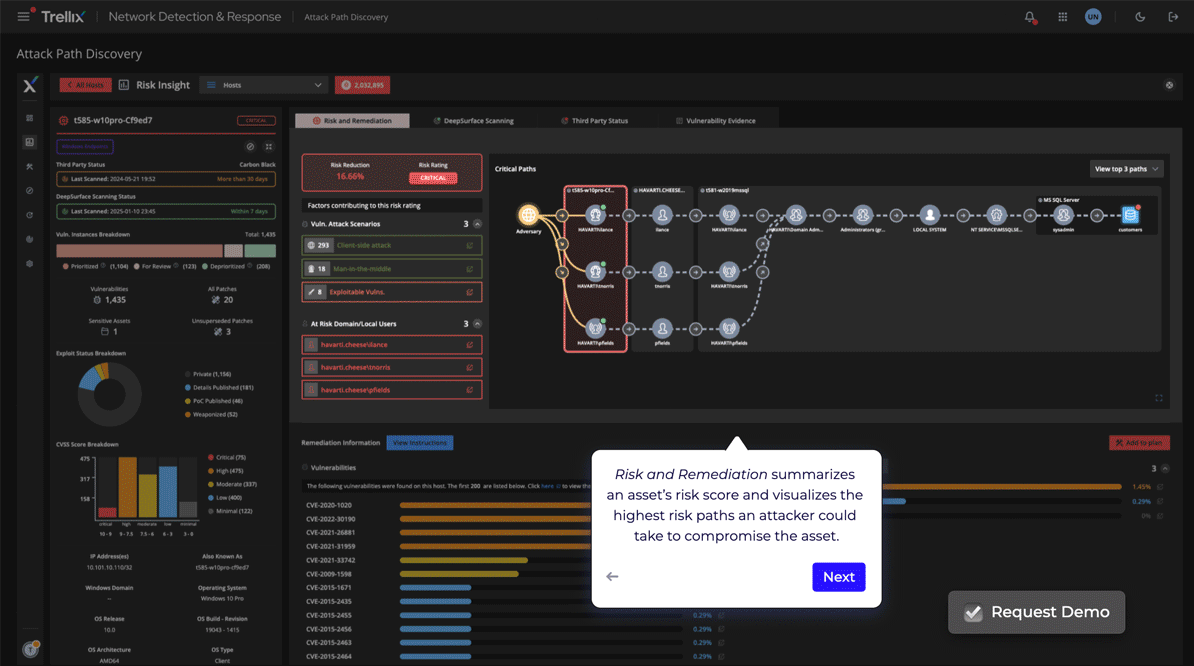
Blockieren Sie Angreifer in jeder Phase
Trellix Network Detection and Response (NDR) neutralisiert verschleierte Bedrohungen proaktiv durch die Kombination von KI-basierter Erkennung mit automatisierten und präzisen Reaktionen. Durch das Eliminieren von blinden Flecken und das Blockieren lateraler Bewegungen in Echtzeit wird die Verweildauer erheblich verkürzt, und Ihr Sicherheitsteam wird dabei unterstützt, hochentwickelte Bedrohungen abzuwehren.
Vorteile von Trellix Network Detection and Response

Risikobasierte Priorisierung
Ignorieren Sie irrelevante Informationen, und konzentrieren Sie sich sofort auf die Bedrohungen, die das größte Geschäftsrisiko darstellen.

Erweiterte Erkennung und Transparenz
Identifizieren Sie Anomalien und böswillige Muster in verschlüsseltem Datenverkehr, ohne dass eine Entschlüsselung erforderlich ist.

Optimierte Untersuchungen und Gegenmaßnahmen
Optimiert den SOC-Workflow, wodurch MTTD und MDTR erheblich reduziert werden.
Produktfunktionen
Zusätzliche Services für schnelleren Erfolg

Installation und Konfiguration

Integration und Schulungen

Unsere Kunden vertrauen auf Trellix
Trellix Network Security
"Ich finde das Anwendererlebnis von Trellix Network Security insgesamt hervorragend."
Manager, IT-Sicherheit und Risikomanagement – Bankwesen
Trellix Network Security
"Die Lösung verfügt über Funktionen wie erweiterte Bedrohungserkennung, die Unternehmen mithilfe von Machine Learning, Anomalieerkennung und Verhaltensanalysen beim Identifizieren verdächtiger Aktivitäten im Netzwerk unterstützt."
IT-Sicherheit und Risikoverwaltung – IT-Dienstleister
Trellix Network Security
"Der Rollout von Trellix NDR kann in mehreren Phasen erfolgen. Sie können mit der Erkennungsfunktion von NX beginnen und später Analysen und Forensik hinzufügen."
Leitender Techniker für Produktlösungen – Telekommunikation
Trellix Network Security
"Das umfassende Sicherheitstool erkennt und analysiert automatisch Risiken und behebt diese effektiv, um unser Netzwerk und unsere Workstations vor den neuesten Bedrohungen zu schützen."
IT- und Sicherheits-Manager – Fertigungsunternehmen
Trellix Network Security
"Ich schätze Trellix Network Security für die robusten und umfassenden Funktionen für Bedrohungserkennung und Schutz, die die Sicherheit meiner Netzwerke gewährleisten."
Manager für IT-Services – IT-Dienstleister
Anerkennung in der Branche
Trellix wird von wichtigen Analystenunternehmen als Branchenführer eingestuft
Häufig gestellte Fragen
Trellix NDR erkennt laterale und dateilose laterale Bewegungen, die Endgerätekontrollen und dateibasierte Schutzmaßnahmen umgehen. Dazu wird die Telemetrie auf Netzwerkebene analysiert, z. B. Remote-RPC-Aufrufe und Versuche zur Dienstkonfiguration. Mit Trellix NDR erhalten Sicherheitsteams kontextbezogene Einblicke in das Ressourcenverhalten und können ungewöhnliche Aktivitäten nahezu in Echtzeit korrelieren, um dateilose laterale Reaktionen zu erkennen.
Die Erkennung des Angriffsweges hilft Sicherheitsteams dabei, kritische Schwachstellen proaktiv zu identifizieren und zu beheben, indem potenzielle Angriffsvektoren visualisiert werden. Dies wird durch die Analyse von Schwachstellen in Verbindung mit der Netzwerktopologie erreicht, die genau zeigt, wie ein Angreifer seine Berechtigungen eskalieren und sich lateral durch die Infrastruktur bewegen kann, bevor es zu einem Exploit kommt.
Trellix NDR nutzt Trellix Hyperautomation, einen No-Code-Automatisierungsdienst, der die Zeit von der Erkennung bis zur Reaktion erheblich verkürzt. SecOps-Teams können mithilfe eines Drag-and-Drop-Workflow-Generators umfassende Playbooks für Reaktionen erstellen und ausführen, ohne Code schreiben zu müssen. Dieser Hyperautomatisierungsdienst ermöglicht die Integration von Trellix-eigenen und externen Produkten durch vordefinierte oder benutzerdefinierte Integrationen. Dadurch lassen sich automatisierte Aktionen wie das Blockieren einer IP-Adresse oder das Isolieren eines Hosts durchführen.
Trellix NDR schließt die Lücke zwischen IT- und OT-Umgebungen (operative Technologie) durch eine nahtlose Integration mit Nozoma Networks, einem führenden Anbieter für Transparenz von OT- und Industriesteuerungssystemen. Dank dieser leistungsstarken Integration können Sicherheitsteams ihren Schutz wie folgt erweitern:
- Erkennung des Missbrauchs von OT-Protokollen im Rahmen von größeren Kampagnen mit lateralen Bewegungen im gesamten Unternehmen
- Identifizierung kompromittierter IoT- oder OT-Geräte, die mit böswilligen externen Hosts kommunizieren
- Automatisierung von Firewall-Aktionen mithilfe der Hyperautomatisierung, um sofort auf Bedrohungen zu reagieren, die die kritische IT/OT-Grenze überschreiten
Sicherheitsbewusstsein
What Is Network Security?
Netzwerksicherheit ist eine Kombination aus Technologien, Richtlinien und Vorgehensweisen zum Schutz der Vertraulichkeit, Verfügbarkeit und Integrität von Computernetzwerken und Daten.
Mehr lesenWhat Is NDR?
Netzwerkerkennung und -reaktion (NDR) geht über die grundlegende Erkennung von Eindringungsversuchen hinaus und überwacht den Netzwerkdatenverkehr kontinuierlich auf verdächtige Aktivitäten.
Mehr lesenIDS vs. IPS: Key Differences Explained
IDS und IPS sind wichtige Netzwerksicherheits-Tools für die Identifizierung von Cyberangriffen. Obwohl beide dem Schutz von Unternehmensnetzwerken dienen, unterscheiden sich ihre grundlegenden Funktionen und Methoden.
Mehr lesenVerwandte Ressourcen
Im Gartner®-Bericht zur Nutzung von NDR in hybriden Netzwerken für verbesserte Bedrohungserkennung finden Cyber-Sicherheitsverantwortliche wichtige Erkenntnisse.
Kunden berichten über ihre Erfahrung mit Trellix NDR, einschließlich ihrer Anwendungsfälle, ihrer Herausforderungen bei der Netzwerksicherheit und der erreichten Ergebnisse.
Das neue Trellix NDR 4.1 bietet Geschwindigkeit und einheitliche Sicherheit mit No-Code-Hyperautomatisierung, IT-/OT-Konvergenz und KI-basierten Erkennungen, die auch in lokalen/isolierten Umgebungen beste Ergebnisse liefern.
Wechseln Sie nahtlos von Trellix Network Security (NX) zu Trellix NDR, um risikobasierte Informationen zu verbessern, Analysten-Workflows zu optimieren und Sicherheitsabläufe zu vereinheitlichen.